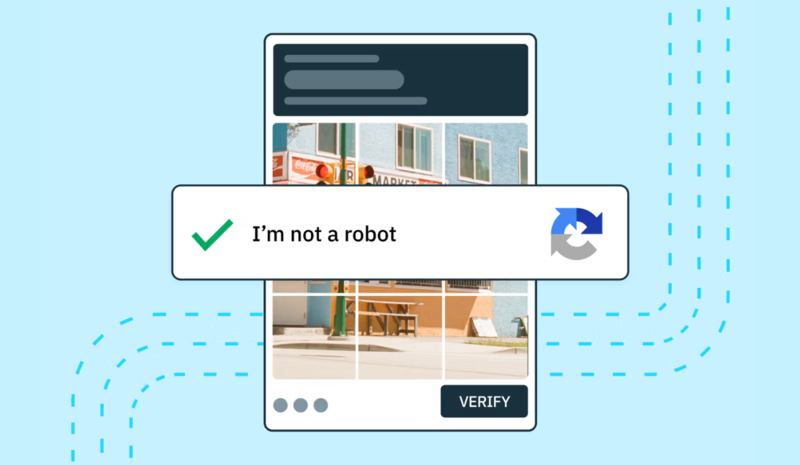
Tikriausiai ne kartą naršant internete esate susidūrę su prašymu patvirtinti, kad nesate robotas – atpažįstant šviesoforus nuotraukose, perrašant iškraipytą tekstą, ar tiesiog pažymint varnelę prie patvirtinimo. Nors tai yra interneto vartotojams įprastas veiksmas, kibernetinio saugumo ekspertai įspėja – nekaltas mygtuko paspaudimas nieko neįtariančiam vartotojui tai kartais gali pridaryti rimtų nemalonumų. Kaip nuo to apsisaugoti?
Ar kada pagalvojote, kodėl įvairiuose interneto tinklalapiuose dažnai prašoma patvirtinti, kad nesate robotas? Iš tiesų, būtent robotai šiuo metu sudaro daugiau nei pusę viso interneto srauto. Nors kai kurie iš jų, pavyzdžiui, „Google“ robotai, turi teisėtą paskirtį, beveik du penktadaliai yra laikomi kenkėjiškais. Jie naudojami įvairiems tikslams – nuo provokuojančių žinučių skelbimo socialiniuose tinkluose iki paslaugų trikdymo (DDoS) atakų ir internetinių paskyrų užgrobimo, naudojant anksčiau nutekintus slaptažodžius.
Siekiant apsisaugoti nuo tokių robotų, pasitelkiama CAPTCHA (angl. Completely Automated Public Turing test to tell Computers and Humans Apart) – automatinis patikrinimas, ar vartotojas yra žmogus. Ilgą laiką tokia patikra buvo veiksminga, tačiau saugumo ekspertai stebi naują tendenciją – kibernetiniai nusikaltėliai rado, kaip tai panaudoti savo tikslams.
„CAPTCHA buvo sukurta tam, kad stabdytų botus. Tačiau dabar automatizuotą patikrinimą naudoti pradėjo ir kenkėjai. Neapdairiai patvirtinus CAPTCHA galite netyčia nutekinti jautrius duomenis nusikaltėliams, suteikti jiems prieigą prie savo kompiuterio, ir t.t.“, – teigia „NOD Baltic“ kibernetinio saugumo inžinierius ir ESET ekspertas Lukas Vaitasius.

Kaip tai veikia?
Sukčiai dažnai naudoja apgaulingus tinklalapius, į kuriuos pritraukia vartotojus per socialinius tinklus, nuorodas el. pašte ar SMS žinutėse. Šiuose puslapiuose vartotojai mato CAPTCHA užduotį, kuri iš pirmo žvilgsnio atrodo kaip įprasta patikra. Tačiau iš tikrųjų tai gali būti socialinės inžinerijos metodas, kai paspaudus ant suklastotų patikros nuotraukų gali kilti įvairių grėsmių.
„Ši technika pastaruoju metu stipriai išplito, todėl patartina būti itin atidiems. Už netikrų patikrų gali slėptis įvairiausi kenkėjai, kurie gali ne tik pridaryti žalos jūsų kompiuteriui, bet ir sukelti nemažų finansinių nuostolių“, – įspėja L. Vaitasius.
Jis išskiria dažniausiai su automatiniu patikrinimu, ar vartotojas yra žmogus, susijusias grėsmes:
● „Infostealer“ programų atsisiuntimas ir įdiegimas. Tokios programos vagia prisijungimo duomenis, naršyklės slapukus, bankinę informaciją. Ekspertų duomenimis, 2024 m. mažiausiai 23 milijonai žmonių tapo „infostealer“ aukomis – dauguma jų naudojo „Windows“, pavogta daugiau nei 2 milijardai prisijungimo duomenų.
● Išpirkos reikalaujančios programos aktyvavimas, kai vartotojo failai būna užrakinami ir prašoma susimokėti už prieigą prie jų;
● Nuotolinės prieigos trojanai, suteikiantys nusikaltėliams visišką priėjimą prie kompiuterio;
● Kriptovaliutų kasimo programų įdiegimas. Jos apkrauna įrenginio procesorių ir elektros išteklius;
● Kenkėjiška veikla, susijusi su valstybės remiamais grėsmingais veikėjais, pavyzdžiui, šnipinėjimas ar infrastruktūros sabotažas.
„Vartotojai gali nė nepastebėti, kad jų kompiuteris ar telefonas jau užkrėstas. Duomenys gali būti renkami mėnesių mėnesius, kol galiausiai pavagiami bankiniai prisijungimai, pasisavinamos socialinių tinklų paskyros ar reikalaujama išpirkos už prieigą prie failų“, – aiškina kibernetinio saugumo ekspertas.
Anot L. Vaitasiaus, suklastoti automatiniai patikrinimai, ar vartotojas yra žmogus – viena iš gudriausių šių dienų socialinės inžinerijos atakų, nes išnaudoja vartotojų pasitikėjimą įprastomis interneto procedūromis.
„Ši technika manipuliuoja tuo, kas mums pažįstama. Kai visose svetainėse sprendžiame CAPTCHA testus be jokio papildomo klausimo, tampa labai lengva priversti mus atlikti veiksmus, kurie atrodo nekalti, bet iš tiesų yra pavojingi. Juk įprastai tokias patikrinimo užduotis atliekame negalvodami, skubėdami greičiau patekti į norimą tinklalapį“, – sako L. Vaitasius.
Kaip atpažinti netikrą CAPTCHA ir kaip apsisaugoti?
„NOD Baltic“ kibernetinio saugumo inžinierius ir ESET ekspertas aiškina, kad kartais atpažinti suklastotą automatinį patikrinimą gali padėti tai, kad jis pasirodo neįprastoje vietoje, pavyzdžiui, atsitiktiniame reklaminiame lange. Taip pat nereikėtų pasitikėti, jei CAPTCHA pateikiama neaiškios paskirties svetainėje, arba jei jos išvaizda skiriasi nuo įprastų sistemų (pvz., „Google reCAPTCHA“).
Tiesa, kartais automatinio patvirtinimo langelis gali atrodyti tikroviškai, tačiau įtarimų gali sukelti užduoties reikalavimai – pavyzdžiui, prašymas paspausti „Windows“ klavišą + R, o tada –CTRL + V, kad įklijuotumėte kenkėjišką komandą, kuri buvo slapta nukopijuota.
L. Vaitasius pataria niekada netvirtinti CAPTCHA puslapiuose, dėl kurių saugumo nesate tikri, bei išskiria kitus būdus, kaip apsisaugoti nuo kenkėjų:
● Būkite budrūs, jei CAPTCHA prašo neįprastų veiksmų;
● Atsargiai vertinkite bet kokį CAPTCHA langą, kuris atsiranda netikėtai;
● Nuolat atnaujinkite savo operacinę sistemą ir naršyklę – tai sumažina riziką, kad kenkėjai išnaudos senas spragas;
● Naudokite patikimą antivirusinę programinę įrangą ir reguliariai ją atnaujinkite – tai padės sustabdyti kenkėjišką veiklą;
● Naudokite reklamos blokatorių – tai gali apsaugoti nuo potencialiai pavojingų skelbimų.
„Svarbiausia – neprarasti budrumo. Jei kyla bent menkiausia abejonė – geriau sustoti ir patikrinti, kur esate patekę“, – pabrėžia IT ekspertas.
Ką daryti patekus į netikro automatinio patikrinimo spąstus?
Jei vis dėlto patikėjote netikra CAPTCHA ir įvykdėte kenkėjų komandas, tai dar ne pasaulio pabaiga, tačiau veikti reikia greitai. Pirmiausia kibernetinio saugumo ekspertas L. Vaitasius pataria savo galimai pažeistame įrenginyje paleisti pavojingos programinės įrangos paiešką ir, ją aptikus, pašalinti.
Jis taip pat rekomenduoja atjungti įrenginį nuo interneto ir, pasidarius svarbių failų kopijas, atlikti gamyklinį įrenginio atkūrimą.
„Nepamirškite pakeisti visų slaptažodžių ir, kur įmanoma, įjungti dviejų žingsnių autentifikavimą. Tokiu atveju, net jei slaptažodis ir nutekėjo, jūsų paskyros išliks apsaugotos“, – aiškina IT žinovas ir ragina internete išlikti budriems.
Galerija