Kaip saugiai dalintis bendromis paskyromis?

Gegužės 8, 2025
Šiandien bendra paskyra – tarsi skaitmeninė santuoka, tačiau išsiskyrus ji gali virsti rimta kibernetine grėsme. Dalintis bendrų paskyrų slaptažodžiais su artimaisiais neatrodo pavojinga, iki kol informacija nenuteka ir nepakliūva į blogas rankas. „NOD Baltic“ vyresnysis kibernetinio saugumo inžinierius ir ESET ekspertas Ramūnas Liubertas atskleidė, kaip tokios „smulkmenos“ gali virsti rimtais incidentais ir kokius namų darbus reikėtų atlikti, norint to išvengti.

Prisijungimas prie paskyros per viešą nesaugų interneto tinklą, to paties slaptažodžio naudojimas keliose skirtingose paskyrose arba tiesiog žinių stoka, kaip saugiai elgtis internete – dėl viso to gali kilti rimtų problemų. Užtenka vienos klaidos, ir net artimas žmogus (to nenorėdamas) gali atverti kelią prie bendros paskyros. O jei slaptažodį žino buvęs partneris, jis gali būti panaudotas ne pačiais geriausiais tikslais – nuo asmeninių laiškų skaitymo iki iš keršto suorganizuotų kibernetinių atakų.

Vienas iš patrauklių taikinių kibernetiniams sukčiams – paskyros, kuriomis naudojasi keli žmonės, nes jose paprastai galima rasti vertingos informacijos, pavyzdžiui, finansinių ataskaitų ar apmokėjimų, naudingų kontaktų, susirašinėjimų ar kitų konfidencialių duomenų. Be to, dažnai bendros paskyros turi saugumo spragų, nes nenaudojama dviejų veiksnių autentifikacija (angl. two-factor authentication, 2FA), o patys slaptažodžiai – paprasti, todėl lengviau įveikiami.

„Atrodytų, tokios nekaltos paskyros kaip „Go3“, „Spotify“, „YouTube Premium” ar „Netflix“ labai domina kibernetinius nusikaltėlius, nes jas užgrobę ir pardavę duomenis tamsiajame internete, gali lengvai užsidirbti, – aiškina kibernetinio saugumo ekspertas R. Liubertas ir priduria, kad paskyras bandoma perimti vykdant fišingo kampanijas – siunčiant apgaulingus el. laiškus ar SMS žinutes apie neva greitai pasibaigsiantį slaptažodžių galiojimą ir pan. – Jei tas pats slaptažodis naudojamas ir prisijungimui prie pagrindinės el. pašto dėžutės ar „Facebook“ paskyros, tuomet sukčiai gali veikti jūsų vardu: el. paštu ar per „Facebook Messenger“ kreiptis į artimuosius, draugus ar kolegas prašydami finansinės pagalbos arba kitos su jumis susijusios privačios informacijos.”

Tačiau ar yra išeitis, jei norisi maksimaliai pasirūpinti saugumu, tačiau ir patogiau, ir finansiškai labiau apsimoka turėti bendrą paskyrą?

Kaip pataria kibernetinio saugumo ekspertas, norint dalintis paskyra su kitu asmeniu, geriausia vengti tiesioginio slaptažodžio atskleidimo. Vietoje to rekomenduojama naudotis slaptažodžių tvarkyklėmis, kurios leidžia pasidalinti paskyros prisijungimais su kitu asmeniu, tačiau slaptažodis lieka paslėptas. Ši funkcija, angliškai vadinama „Share“, užtikrina, kad asmens slaptažodis nebus atskleistas, o paskyra vis tiek bus saugiai pasiekiama. „Prireikus, šią funkciją galima išjungti, ir kitas asmuo nebeturės prieigos”, – sakė R. Liubertas ir pateikė daugiau patarimų.

Kaip saugiai dalintis bendromis paskyromis?

  1. Naudokite stiprius slaptažodžius. Viena dažniausių saugumo spragų yra lengvai atspėjamų slaptažodžių naudojimas. Kiekvienai paskyrai turi būti naudojami unikalūs slaptažodžiai, sudaryti iš ne mažiau kaip 12 simbolių, įskaitant didžiąsias ir mažąsias raides, skaičius bei specialiuosius ženklus.
  2. Nenaudokite tų pačių slaptažodžių skirtingoms paskyroms. Kiekvienai paskyrai rekomenduojama naudoti unikalius, sudėtingus slaptažodžius, kurie turėtų būti laikomi slaptažodžių tvarkyklėse, įdiegtose tiek kompiuteryje, tiek mobiliajame įrenginyje.
  3. Naudokite slaptažodžių tvarkykles. Niekada nesidalinkite slaptažodžiu tiesiogiai – vietoj to verta pasinaudoti slaptažodžių tvarkyklėmis, kurios leidžia dalintis paskyromis be slaptažodžio atskleidimo. „Slaptažodžių tvarkyklė gali tapti patikimu ir saugiu sprendimu, leidžiančiu saugoti, generuoti ir automatiškai įvesti slaptažodžius vos keliais paspaudimais”, – sako kibernetinio saugumo ekspertas.
  4. Aktyvuokite dviejų veiksnių autentifikaciją. Tai ypač svarbu bendroms paskyroms, nes ženkliai sumažina įsilaužimo riziką, net jei slaptažodis būtų nutekintas. 2FA paslauga kai kuriose paskyrose jau yra integruota, tereikia ją aktyvuoti paskyros saugumo nustatymuose ir pasirinkti, kaip norite būti identifikuoti. Įjungiant 2FA apsaugą, rekomenduojama naudoti bendrą QR kodą su autentifikavimo programėlėmis – tuomet visi paskyros naudotojai galės jį nuskenuoti savo įrenginiuose. Taip kiekvienas asmuo galės generuoti identiškus laikinus kodus, galiojančius tuo pačiu metu.
  5. Reguliariai keiskite slaptažodžius. Bent kartą per metus atlikite vadinamą asmeninį „skaitmeninį auditą”, t. y. peržiūrėti visas paskyras ir atnaujinti jų slaptažodžius. Naudojant slaptažodžių tvarkyklę, visa tai būtų galima atlikti greitai ir paprastai.
  6. Stebėkite prisijungimo veiklą. Jei gaunate pranešimų apie paskyros pakeitimus, prisijungimus iš nepažįstamų įrenginių ar pastebite kitą jūsų neinicijuotą veiklą, tai gali būti įsilaužimo požymiai. Tokiu atveju nedelsiant pasikeiskite slaptažodį arba pasinaudokite slaptažodžio atstatymo funkcija („Pamiršau slaptažodį“), kad atkurtumėte paskyros saugumą.
  7. Ribokite prieigos teises. Jei įmanoma, suteikite skaitymo ar riboto naudojimo teises vietoje pilnos administratoriaus prieigos.
  8. Pasikeitus aplinkybėms, pašalinkite prieigą. Jei pasikeičia santykių statusas ar atsiranda kitos aplinkybės, geriau nedelsdami pašalinkite kito naudotojo prieigą prie paskyros. Tai galima padaryti pakeičiant slaptažodį, o naudojant slaptažodžių tvarkyklę, bendrą prieigą galima pašalinti vienu paspaudimu.
  9. Venkite prisijungimo iš nesaugių tinklų. Viešieji „Wi-Fi“ tinklai – viena dažniausių slaptažodžių nutekėjimo priežasčių. Jei būtina jungtis, naudokite VPN (angl. Virtual Private Network).
  10. Būkite atsargūs. Niekada nespauskite įtartinų nuorodų – net jei jos atrodo siunčiamos iš pažįstamų šaltinių, pavyzdžiui, el. laiškų ar SMS pranešimų apie „paskyros galiojimo pabaigą“, „nepavykusius mokėjimus“ ir pan.

Galerija

Panašios naujienos

Inžinieriams vien techninių žinių nebeužtenka: kaip Baltijos ir Šiaurės šalys rengia naujos kartos kūrėjus?
Inžinerija išlieka viena perspektyviausių ir paklausiausių karjeros krypčių, tad aukštojo mokslo institucijos nuolat investuoja į inžinerijos studentų pritraukimą ir parengimą. Vis dėlto, technologijų pažangos pagreitis veikia ir tai, ko reikalaujama iš būsimų inžinierių – jų kompetencijos nebegali būti matuojamos vien gebėjimu skaičiuoti, programuoti ar konstruoti. Ateities inžinieriaus formulė Ateities inžinieriams reikalinga plati kompetencijų formulė: techninės žinios, kritinis mąstymas, kibernetinis saugumas, energinis efektyvumas, etinė atsakomybė ir tarptautinis bendradarbiavimas. Šį iššūkį sprendžia tarptautinis projektas „Dirbtinio intelekto taikymas inžinierių ugdymo plėtrai, siekiant kibernetinio tvarumo ir efektyvaus energijos vartojimo visuomenėje“ – ENERGYCOM, (angl. „Advancing the Education of Engineers Through AI for Cyber-Sustainable and Energy-Efficient Union“), finansuojamas pagal Nordplus Higher Education programą. Projekto tikslas – pasitelkti dirbtinį intelektą (DI) rengiant inžinierius, gebančius kurti ne tik pažangias, bet ir saugias, energetiškai efektyvias bei aplinkai draugiškas technologijas. „ENERGYCOM projektas rodo, kad DI šioje formulėje nėra žmogaus pakaitalas. Jis yra galingas įrankis, galintis pagreitinti mokymąsi, padėti analizuoti sudėtingas sistemas ir atrasti naujus sprendimus. Tačiau technologijų kryptį vis tiek turi pasirinkti žmogus. Būtent todėl naujos kartos inžinierių rengimas prasideda ne nuo klausimo, ką už mus gali padaryti dirbtinis intelektas. Daug svarbiau klausti, kaip jį panaudoti taip, kad mūsų kuriamos sistemos būtų saugesnės, taupesnės ir naudingesnės visuomenei“, – sako projekto koordinatorė, Kauno technologijos universiteto Kompiuterių katedros docentė dr. Rasa Brūzgienė. Kodėl inžinieriams nebeužtenka vien techninių žinių? Šiuolaikinės technologijos tampa vis labiau susietos – elektros tinklai, gamybos įrenginiai, automobiliai, pastatai ir net buitinė technika renka duomenis, bendrauja internetu ir priima automatinius sprendimus. Kuo daugiau tokių sistemų atsiranda, tuo svarbesnės tampa trys tarpusavyje susijusios sritys – energijos vartojimo efektyvumas, kibernetinis saugumas ir atsakingas DI taikymas. Ateities inžinierius turės vertinti ne tik tai, ar sistema veikia, bet ir kiek energijos ji sunaudoja, ar yra saugi, kokius duomenis renka ir kokių pasekmių jos sprendimai gali turėti žmogui ir aplinkai. „Pavyzdžiui, išmanioji gamybos sistema su DI gali optimizuoti elektros energijos vartojimą, tačiau jeigu ši sistema nėra tinkamai apsaugota, ją gali sutrikdyti kibernetinė ataka. Kita vertus, itin sudėtingas DI modelis gali padidinti sistemos tikslumą, bet kartu sunaudoti daugiau skaičiavimo išteklių ir energijos“, – teigia VILNIUS TECH Elektronikos fakulteto profesorius dr. Darius Plonis, vadovaujantis universiteto vykdomoms projekto veikloms. Išskiriamos net trys tvarumo kryptys ENERGYCOM projekte išskiriamos net trys tarpusavyje susijusios kompetencijų kryptys. Pirmiausia – tvarioji inžinerija, apimanti mechaninių ir elektroninių sistemų, valdymo technologijų, robotikos, mechatronikos ir energiją taupančių įrenginių projektavimą. Tai reiškia, kad studentai mokosi vertinti visą kuriamo sprendimo gyvavimo ciklą, o ne vien jo veikimą laboratorijoje. Tuo tarpu tvarioji kompiuterija aprėpia programinę įrangą, algoritmus, debesų kompiuteriją, autonomines sistemas, daugialypės terpės technologijas, sprendimų priėmimo procesus ir gali tapti ne tik techninio meistriškumo, bet ir aplinkosauginės atsakomybės klausimu. „Trečioji kryptis – ryšys ir komunikacija, kuri jungia kompiuterių tinklus, ryšio protokolus, aparatinę įrangą, duomenų apsaugą ir kibernetinį saugumą. Didėjant daiktų interneto įrenginių skaičiui, svarbu nustatyti, kokie duomenys turi būti siunčiami į debesiją, o kokius galima apdoroti pačiame įrenginyje. Vietinis duomenų apdorojimas gali sumažinti perdavimo apkrovą ir energijos sąnaudas, bet kartu reikia užtikrinti įrenginio saugumą bei duomenų konfidencialumą“, – teigia VILNIUS TECH Elektronikos fakulteto profesorius dr. Andrius Katkevičius. DI – kaip studentų ir dėstytojų asistentas Kaip teigia VILNIUS TECH Elektroninių sistemų katedros docentė dr. Diana Belova-Plonienė, viena svarbiausių projekto idėjų yra DI grindžiamų asistentų įtraukimas į mokymosi aplinką. Jie gali labai padėti studentams – paaiškinti sudėtingas teorines sąvokas, pateikti individualizuotų užduočių, pastebėti programinio kodo ar skaičiavimo klaidas, suteikti grįžtamąjį ryšį, analizuoti mokymosi pažangą ir nustatyti žinių spragas, o dėstytojams – rengti interaktyvią mokomąją medžiagą. Tiesa, DI pasiūlytas atsakymas ne visada yra teisingas – modelis gali pateikti įtikinamai skambančią, bet techniniu požiūriu klaidingą informaciją. Inžinerijoje tokia klaida gali lemti netinkamai suprojektuotą grandinę, pažeidžiamą ryšio protokolą ar nesaugų autonominės sistemos sprendimą. „Dėl šios priežasties projekto metodikoje itin svarbus kritinis mąstymas. Studentas turi mokėti patikrinti DI pateiktą rezultatą, įvertinti jo prielaidas, palyginti su eksperimentiniais duomenimis ir prisiimti atsakomybę už galutinį inžinerinį sprendimą. Taigi, žmogaus sprendimas, etinis vertinimas ir dalykinė kompetencija išlieka esminiai“, – sako docentė. Tikimasi, kad ENERGYCOM veiklos sustiprins dėstytojų gebėjimus tinkamai integruoti DI į studijas, padidins studentų motyvaciją ir išplės tarptautinio bendradarbiavimo galimybes. Absolventai turėtų būti geriau pasirengę kurti kibernetiškai saugias, energetiškai efektyvias ir žmogaus poreikius atitinkančias sistemas. Vis dėlto, nauda visuomenei gali būti dar platesnė – atsakingai parengti inžinieriai galėtų kurti patikimesnę kritinę infrastruktūrą, efektyvesnius energetikos sprendimus, saugesnius daiktų interneto įrenginius ir skaidresnes DI sistemas. „Europos skaitmeninio švietimo kryptys pabrėžia, kad pažangūs skaitmeniniai gebėjimai, įskaitant DI, kibernetinį saugumą ir duomenų mokslą, yra svarbūs Europos konkurencingumui bei strateginiams technologiniams pajėgumams“, – teigia dr. D. Belova-Plonienė. Jungia dešimt Baltijos ir Šiaurės šalių universitetų ENERGYCOM tinkle bendradarbiauja dešimt Baltijos ir Šiaurės šalių aukštųjų mokyklų: Vilniaus Gedimino technikos universitetas,  Kauno technologijos universitetas, Rygos technikos universitetas, Talino technologijos universitetas, Tartu universitetas, Suomijos Vasa universitetas, Norvegijos Arkties universitetas, Reikjaviko universitetas, Islandijos universitetas, Linšiopingo universitetas. Partnerių kompetencijos apima elektroniką, mechatroniką, robotiką, energetiką, daiktų internetą, signalų apdorojimą, programinės įrangos kūrimą, kibernetinį saugumą, DI ir į žmogų orientuotas informacines sistemas. Toks platus kompetencijų spektras leidžia inžinerijos problemas nagrinėti sistemiškai. Vienos institucijos mokslininkai gali pasiūlyti energetikos ar galios elektronikos žinių, kiti – prisidėti kibernetinio saugumo metodais, o treti parodyti, kaip dirbtinis intelektas gali būti integruojamas į valdymo, komunikacijų ir autonomines sistemas. Šiame tinkle universitetai tampa ne atskiromis žinių salomis, o bendra tarptautine laboratorija, kurioje keičiamasi mokymo metodais, kuriamos bendros praktinės užduotys ir išbandomos naujos dirbtiniu intelektu papildytos studijų formos. Projektas buvo vykdomas nuo 2025 m. gegužės 1 d. iki 2026 m. spalio 1 d., jį koordinavo Kauno technologijos universitetas, o Vilniaus Gedimino technikos universiteto veikloms vadovavo Elektroninių sistemų katedros profesorius Darius Plonis.
Plačiau
Paaiškėjo „Hack4Vilnius 2026“ nugalėtojai: nuo miesto problemų radaro iki žaidimų troleibuse
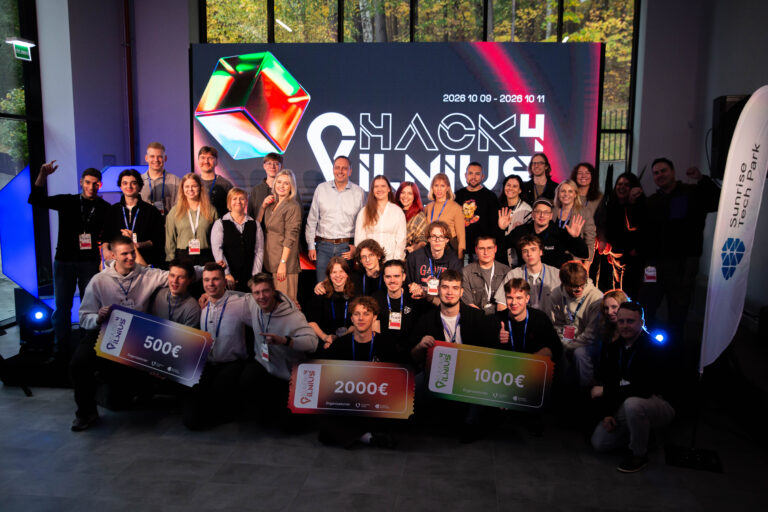
Spalio 9-11 dienomis vyko devintasis Vilniaus Gedimino technikos universiteto (VILNIUS TECH) kartu su Saulėtekio Tech Parku organizuojamas Vilniaus miesto hakatonas „Hack4Vilnius“ 2026. Į tris dienas trukusį hakatoną VILNIUS TECH Plytinės rūmuose susirinko daugiau nei 100 dalyvių. Jie susibūrė į net 34 komandas, kurios intensyviai sprendė sostinės įmonių ir organizacijų iškeltus iššūkius. Šiais metais pirmąją vietą iškovojo komanda „SLLAB“ (Synthetic Logic Lab). Ji pristatė programėlės „Vilkas“ prototipą – Vilniaus miesto problemų radarą ir namo išsinešė 2 000 eurų vertės piniginį prizą.  Antrąją vietą iškovojo komanda „TJ“, sukūrusi Vilniaus atliekų surinkimo optimizavimo sistemą. Trečiosios vietos nugalėtojai – komanda „Dilgėlė“, pristačiusi JUDU programėlės papildinį, leidžiantį prasmingai ir įdomiai praleisti kelionės viešuoju transportu laiką. Pasak ilgamečio renginio partnerio „Cognizant“ Lietuvos ir Lenkijos padalinių vadovo Jaroslavo Sadovskio, šių metų hakatono rezultatai dar kartą parodė, kad geriausios idėjos gimsta tada, kai technologijos, kūrybiškumas ir skirtingos patirtys susijungia sprendžiant realius iššūkius.  „Ypač džiugu matyti, kad dalyviai dirbtinį intelektą pasitelkia ne kaip tikslą savaime, o kaip praktinį įrankį miestui ir jo žmonėms kurti apčiuopiamą vertę. Tikiuosi, kad per šias tris dienas sukurti prototipai taps pagrindu sprendimams, kuriuos ateityje išvysime Vilniuje“, – teigia Jaroslavas Sadovskis. Devyneri metai idėjų Vilniui Nuo 2018 metų organizuojamas „Hack4Vilnius“ per devynerius metus subūrė daugiau nei 1 000 dalyvių, o šiais metais komandų laukė iššūkiai, atspindintys skirtingas Vilniaus gyvenimo sritis – nuo kasdienio judumo ir miesto infrastruktūros iki inovacijų ekosistemos bei gyventojams aktualių paslaugų. Šiemet komandos ieškojo sprendimų įvairiose Vilniaus gyvenimo srityse – nuo judumo ir miesto infrastruktūros iki inovacijų ekosistemos bei gyventojams teikiamų paslaugų. Renginio metu dalyviai ne tik intensyviai dirbo kurdami savo sprendimus, bet ir rengėsi juos tinkamai pristatyti komisijai. Sekmadienio vakarą specialiai renginiui suburta komisija, kurią sudarė: Laima Balčiūnė, Saulėtekio Tech Parko direktorė, Monika Rakickė, „Cognizant Technology Solutions Lithuania vyresnioji verslo analitikė“, Vaidas Paulauskis, „ID Vilnius“ direktorius bei Sigita Zulonienė, „LitBAN“ operacijų vadovė, klausėsi dalyvių idėjų pristatymų ir išdalijo 3500 eurų vertės prizinį fondą. Komisija atsižvelgė į tokius kriterijus, kaip sprendimo inovatyvumas, rinkos potencialas, sprendimo išpildymo lygis ir atvirų duomenų analizės panaudojimas bei bendra pristatymo kokybė. Nugalėjusių komandų sprendimai Pirmąją vietą iškovojusi komanda „SLLAB“ (Synthetic Logic Lab) sprendė VILNIUS TECH mokslininkų pateiktą iššūkį: kaip padėti Vilniui greičiau pastebėti ir prioritetizuoti miesto problemas? Komandos atlikta analizė parodė, kad beveik kas penktas pranešimas platformoje tvarkaumiesta.lt baigiasi be jokių veiksmų – dėl nepakankamų įrodymų, dublikatų ar netikslios informacijos, o didžioji dalis jaunų vilniečių apie miesto problemas apskritai niekada nepraneša, nes nežino, kur ir kaip tai padaryti, arba netiki, kad problema bus išspręsta. Atsakydama į tai, komanda sukūrė mobiliosios programėlės „Vilkas“ – Vilniaus problemų radaro – prototipą. Programėlė leidžia gyventojams vos keliais paspaudimais, padedant dirbtiniam intelektui, užfiksuoti pastebėtą problemą, o esantiems netoliese dar nepatvirtintos problemos – ją patvirtinti ir taip validuoti duomenis. Pranešimų teikimą skatina žaidimo elementai: taškai, rajonų, mokyklų ir įmonių iššūkiai bei realūs partnerių prizai. Savivaldybei „Vilkas“ siūlo išmanią pranešimų valdymo sistemą: netinkami ar neturintys pakankamai įrodymų pranešimai filtruojami automatiškai, o prioritetai skaičiuojami pagal patvirtinimų skaičių, skubumą, vietą ir tendencijas, todėl problemos vykdytojams priskiriamos greičiau ir tiksliau. Sprendimui kurti komanda naudojosi atvirais duomenimis – Informatikos ir ryšių departamento viešų duomenų žemėlapiu bei Vilniaus miesto atvirų duomenų portalu.  Antrąją vietą ir 1 000 eurų piniginį prizą laimėjo komanda „TJ“, sprendusi iššūkį, kaip optimizuoti atliekų surinkimą Vilniuje naudojant atvirus duomenis. Apdorojusi beveik 13 mln. VASA išvežimų įrašų (2023–2026 m., 128 tūkst. konteinerių), ji atkūrė faktinius miesto šiukšliavežių maršrutus ir sukūrė poreikio modelį, kuris pagal konteinerių istoriją ir svėrimo duomenis numato, kuriuos konteinerius verta aptarnauti konkrečią dieną. Sprendimą papildo veikiantis IoT prototipas: „Arduino“ platformos ultragarso jutiklis matuoja konteinerio užpildymą, o sistema, gavusi šiuos duomenis, iš karto perplanuoja maršrutą. Trečiąją vietą ir 500 eurų piniginį prizą laimėjo komanda „Dilgėlė“, pasirinkusi iššūkį, kaip kelionę Vilniaus viešuoju transportu paversti vertingesne kasdienybės dalimi. Komanda sukūrė programėlės „JUDU“ papildinį, leidžiantį keleiviams prasmingai ir įdomiai praleisti kelionės laiką – nesvarbu, ar jie važiuoja 15 minučių, ar pusantros valandos. Keliaudamas keleivis gali skaityti apie pravažiuojamus objektus, jų istoriją ir įdomius faktus, prisijungti prie bendrų trumpųjų žaidimų su kitais to paties transporto keleiviais arba žaisti individualius žaidimus bei rinkti taškus. Devintasis „Hack4Vilnius“ dar kartą parodė, kad per tris dienas sujungus atvirus miesto duomenis, institucijų iššūkius ir kūrybingas komandas gimsta sprendimai, kurie gali virsti realiais pokyčiais. Organizatoriai tikisi, kad šios idėjos nenustos vystytis pasibaigus hakatonui ir prisidės prie dar patogesnio ir pažangesnio Vilniaus.
Plačiau