Jums atostogos – sukčiams darbymetis: kokių klaidų nedaryti renkantis kelionę?

Lapkričio 6, 2025
Norint dar suspėti susiorganizuoti rudens atostogas, pats metas ieškoti paskutinės minutės kelionių pasiūlymų. Tačiau specialistai įspėja, kad šia situacija pasinaudoja ir kibernetiniai sukčiai, siekiantys išvilioti vartotojų finansinę bei asmeninę informaciją. Ekspertai pataria, kaip nepakliūti į jų spąstus ir nelikti be kelionės bei be pinigų.

Pastaruoju metu daugėja atvejų, kai kibernetiniai sukčiai, pasinaudodami atostogų sezono suaktyvėjimu, apgauna žmones įvairiais būdais. Vieni mėgina įtikinti sumokėti už nuomą ar kelionę ne per oficialias platformas, kiti siūlo išsinuomoti nakvynę už itin patrauklią kainą. Sukčiai taip įtikinamai veikia, kad apgaulę žmonės dažnai supranta tik tuomet, kai pinigai jau pervesti, o kažką pakeisti būna per vėlu.

„Kartais vartotojai gauna pasiūlymus, kurie atrodo patikimi – nuotraukos gražios, kainos viliojančios. Tačiau paspaudus nuorodą sukčiai gali surinkti prisijungimo duomenis arba įdiegti kenkėjišką programą. Dažniausiai tokie pasiūlymai platinami el. paštu, socialiniuose tinkluose arba per falsifikuotus dvimačius brūkšninius (QR) kodus“, – aiškina „NOD Baltic“ IT inžinierius ir ESET ekspertas Darius Jatautas.

Darius Jatautas

Jis pabrėžia, kad pastaruoju metu socialiniai tinklai tapo viena pagrindinių priemonių sukčiams, taikantiems į keliautojus – „Facebook“, „Instagram“, „TikTok“ ar „WhatsApp“ dažnai naudojami apgaulingiems pasiūlymams platinti.

„Vartotojai gauna žinutes su nuorodomis į tariamus paskutinės minutės pasiūlymus, dažnai kartu su instrukcijomis, kaip neva užsitikrinti vietą. Tokie pasiūlymai atrodo viliojantys, tačiau neretai tai – tiesiog spąstai“, – įspėja jis.

Tuo tarpu „Novaturo“ pardavimų vadovas Kazimieras Jarmalis turi paprastą patarimą, kaip išvengti tokių situacijų. Net jei pasiūlymas socialiniuose tinkluose atrodo patikimas, jis rekomenduoja pasitikrinti kelionių agentūros oficialią svetainę arba susisiekti tiesiogiai. Tai padeda neužkibti ant klaidinančių ar netikrų pasiūlymų.

3 populiariausios sukčių schemos

Nors kibernetiniai sukčiai dažniausiai taikosi į žmonių finansus, kibernetinio saugumo ekspertas D. Jatautas įspėja, kad neretai jie siekia ir prieigos prie jautrios vartotojų informacijos. Tokie duomenys vėliau gali būti platinami tamsiajame internete (angl. dark web).

„Jautrūs duomenys kibernetiniams nusikaltėliams yra itin paklausūs. Turėdami prieigą, jie gali vykdyti tapatybės vagystes, inicijuoti neautorizuotus bankinius pavedimus, perimti el. pašto ar socialinių tinklų paskyrų valdymą ir pan.“, – vardija IT žinovas.

„NOD Baltic“ IT inžinierius ir ESET ekspertas atkreipia dėmesį į kelias dažniausiai pasitaikančias sukčiavimo schemas:

1. Suklastoti el. laiškai (angl. phishing). Vartotojams siunčiami laiškai, kurie atrodo tarsi iš tikros kelionių agentūros ar platformos, pvz., „Airbnb“ ar „Booking”. Tokiuose laiškuose dažnai žadamas itin geras pasiūlymas, tačiau, paspaudus nuorodą, vartotojas patenka į suklastotą svetainę arba atsisiunčia kenkėjišką programėlę.
2. Apgaulingos QR nuorodos. Dažnai QR kodai klijuojami ant skrajučių ar lipdukų ir tariamai nukreipia į paskutinės minutės pasiūlymus. Nuskaičius tokį kodą vartotojas gali būti perkeltas į apgaulingą svetainę arba jam gali būti pasiūlyta įdiegti kenkėjišką programėlę. Šis metodas, dar vadinamas kvišingu (angl. quishing), ypač pavojingas – žmonės pasitiki QR kodais dėl patogumo, o sukčiams užtenka užklijuoti savo lipduką ant originalaus.
3. Suklastotos nuomos svetainės. Kai kurie sukčiai kuria netikras platformas, siūlančias patrauklias kainas, prabangius būstus nuomai, ar kelionių paketus „viskas įskaičiuota”. Nuotraukos dažnai būna pavogtos iš kitų svetainių, o pats pasiūlymas iš tikrųjų neegzistuoja. Tokiais atvejais pinigai paimami, tačiau nei kelionė, nei apgyvendinimas nesuteikiami.

Kelionių organizatorių įmonės atstovas K. Jarmalis teigia, kad kol kas Lietuvoje klasikinio sukčiavimo atvejai, kai po apmokėjimo tiekėjas tiesiog dingsta, yra reti, tačiau itin dažnai susiduriama su klaidinančiomis reklamomis.

„Pateikiamos paskutinės minutės kainos, kurios nebegalioja, vis dar reklamuojami viešbučiai, kuriuose nebėra vietų, rodoma pasiūla iš partnerių, su kuriais organizatorius nebedirba – po užklausimo klientui tiesiog pasiūlomas brangesnis arba kitoks variantas“, – vardija jis. Nors formaliai tai nėra laikoma sukčiavimu, tačiau tokia praktika gali klaidinti vartotoją, kurti netikrą įspūdį apie rinkos pasiūlą ir pažeisti sąžiningos reklamos principus.

Kaip saugiai ieškoti paskutinės minutės kelionių?

Vis dėlto nusprendus mėginti sumedžioti paskutinės minutės kelionę, verta išlikti budriems ir neskubėti dalintis savo duomenimis ar atlikti apmokėjimą. Ekspertai pateikia pagrindines rekomendacijas, kaip sumažinti apgaulių tikimybę:

  • Rinkitės tik žinomus, rinkoje seniai veikiančius kelionių organizatorius.
  • Naudokite tik saugius apmokėjimo būdus: kortelę ar patikimas platformas („Paysera“, „PayPal“).
  • Patikrinkite svetainės autentiškumą – domenas turi tiksliai atitikti oficialų.
  • Kritiškai vertinkite pasiūlymus, kurie atrodo per geri, kad būtų tikri.
  • Kilus abejonių, skambinkite tiesiai kelionių agentūrai ir naudokitės tik oficialiais kontaktais.
  • Atsargiai naudokitės QR kodais ir nepasitikėkite socialinių tinklų pasiūlymais, jei jie nėra patikrinti.
  • Prieš mokėdami, patikrinkite nuomos objekto atsiliepimus, nuotraukų autentiškumą ir įsitikinkite, kad būstas rezervuojamas per patikimą platformą.
  • Gavę el. laišką su itin viliojančiu pasiūlymu, neskubėkite spausti nuorodos ar atidaryti prisegto failo. Patikrinkite agentūros, atsiuntusios laišką, el. pašto adresą – jame gali būti klaidų ar netikslumų, imituojančių tikrą kelionių organizatorių.
Jeigu pastebėjote, kad jautri finansinė ar asmeninė informacija vis dėlto galėjo patekti į piktavalių rankas, kibernetinio saugumo ekspertas D. Jatautas rekomenduoja kuo greičiau kreiptis į banką bei pasikeisti prisijungimų duomenis, įjungti dviejų faktorių autentifikaciją. Taip pat svarbu išsaugoti visus įrodymus – el. laiškus, QR kodus, ekrano nuotraukas – ir apie incidentą pranešti Nacionaliniam kibernetinio saugumo centrui.

Ekspertai pabrėžia, kad budrumas yra geriausia apsauga, o siekiant užtikrinti saugią bei malonią atostogų patirtį, verta atsakingai rinktis kelionės tiekėjus. „Svarbiausia – nepasiduoti emocijai, kai pasiūlymas atrodo per geras, kad būtų tiesa, ir visada informaciją tikrinti oficialiuose šaltiniuose“, – pabrėžia kelionių ekspertas K. Jarmalis.

Galerija

Panašios naujienos

Kino komunikacijos studentai šį rudenį pradėjo skinti du metus augintą žinių derlių. Pirmi vaisiai nurinkti Pelėdų parke Rudaminoje.
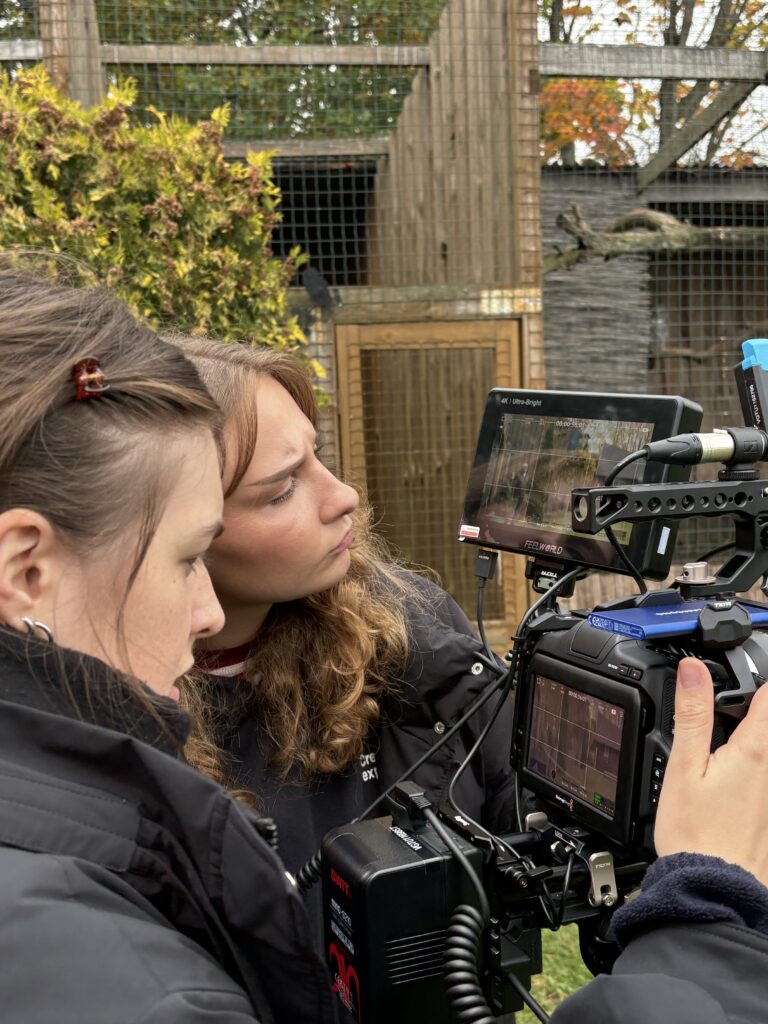
2026 m. spalio 13 d. VILNIUS TECH trečio kurso kino komunikacijos studentai išvyko į pirmąją filmavimo ekspediciją. Jos metu jie turėjo unikalią galimybę pritaikyti per dvejus studijų metus paskaitose įgytas žinias. Pirmajam filmavimui studentai pasirinko Rudaminoje įsikūrusį Pelėdų parką. „Pelėdos, kaip žinia, dažnai simbolizuoja išmintį ir patirtį, tad pirmuosius žingsnius karjeros link žengti būtent čia atrodė kaip tobulas būdas pradėti mūsų kelionę“, – teigė jaunieji kino kūrėjai. Pirmieji žingsniai visada būna sunkūs ir šiek tiek bauginantys, tačiau studentus filmavimo metu lydėjo ir palaikė du patyrę profesionalai bei mylimi dėstytojai – doc. Inesa Kurklietytė ir Aleksandras Brokas. Išvykos rytas buvo niūrus ir šaltas, tačiau trečiakursiai atvyko žvalūs, gerai nusiteikę ir pasirengę intensyviai darbo dienai. Gamtos apsuptas parkas atrodė jaukus ir kviečiantis užsukti, o jo šeimininkai Slavomiras ir Mažena svečius pasitiko kaip artimus draugus. Dokumentinio filmo režisierė Neda Mataitytė siekė atskleisti paslaptingą pelėdų pasaulį ir per žmonių santykį su šiais paukščiais parodyti, kaip artimesnė pažintis gali pakeisti mūsų požiūrį į juos – nuo paslapties ir baimės iki supratimo, susižavėjimo ir artumo. Parke jaunuosius kūrėjus pasitiko ne tik pelėdos, bet ir triušiai, ereliai, žuvys bei kiti gyvūnai. Studentus sužavėjo ir šeimininkų papasakotos istorijos apie parko atsiradimą bei meilės istoriją, kurioje svarbų vaidmenį atliko pelėdos. Jauki aplinka ir komandinis darbas skatino studentų smalsumą, įsitraukimą ir motyvaciją. Likusią semestro dalį trečiakursių laukia dar kelios išvykos ir tolesni dokumentinių filmų filmavimai. Ši patirtis padės studentams gilinti savo žinias, tobulinti praktinius įgūdžius ir dar labiau puoselėti naujai įsižiebusią aistrą kinui.   Projekto organizatorius – asociacija „Kino malūnas“. Projekto partneriai – VILNIUS TECH Kūrybinių industrijų fakultetas, Vilniaus rajono savivaldybė ir VšĮ „Culture Bridge“. Pranešimą parengė Julija Loginova.
Plačiau
Vaizdo įrašų duomenų bazių JoVE, OnArchitecture ir Visible Body Suite siūlomos galimybės VILNIUS TECH
VILNIUS TECH bendruomenės nariai gali naudotis trimis vaizdo įrašų ir interaktyvių mokymosi išteklių duomenų bazėmis – JoVE, OnArchitecture ir Visible Body Suite. Čia pateikiama vaizdinė mokomoji ir mokslinė medžiaga padeda geriau suprasti sudėtingas temas bei susipažinti su praktiniais procesais. Kiekviena duomenų bazė skirta skirtingoms sritims, todėl bendruomenės nariai gali pasirinkti savo studijoms, dėstymui ar moksliniams tyrimams aktualiausius išteklius. JoVE – mokslas ir eksperimentai vaizdo įrašuose JoVE (Journal of Visualized Experiments)– mokslinių vaizdo įrašų platforma, skirta mokymuisi, dėstymui ir moksliniams tyrimams. Joje pateikiama tūkstančiai vaizdo įrašų, kuriuose pristatomi laboratoriniai eksperimentai, tyrimų metodai ir mokslinės procedūros. Platformos turinys apima gamtos mokslus, fiziką, mediciną, psichologiją, inžineriją, statistiką, aplinkosaugą ir kitas mokslo sritis. Prie vaizdo įrašų pateikiama tekstinė informacija ir mokslinių straipsnių turinys, padedantis išsamiau susipažinti su nagrinėjama tema. JoVE ištekliai naudingi studentams, norintiems geriau suprasti teorines žinias ir eksperimentų eigą, dėstytojams, ieškantiems vaizdinės medžiagos paskaitoms, bei tyrėjams, susipažįstantiems su mokslinių tyrimų metodais. OnArchitecture – šiuolaikinė architektūra ir dizainas OnArchitecture – architektūros ir dizaino vaizdo įrašų biblioteka, skirta šiuolaikinei architektūrai, jos kūrėjams ir įgyvendintiems projektams pažinti. Kolekcijoje pateikiami vaizdo interviu su žymiais architektais iš įvairių pasaulio šalių. Jie pasakoja apie savo kūrybinį procesą, profesinę patirtį, architektūrines idėjas ir įgyvendintus darbus. Taip pat galima susipažinti su pastatų ir kitų architektūros objektų pristatymais, projektų aprašymais bei techninėmis specifikacijomis. Ši duomenų bazė gali būti naudinga architektūros ir dizaino studentams, dėstytojams bei specialistams, ieškantiems įkvėpimo, analizuojantiems architektūros sprendimus ir norintiems geriau suprasti šiuolaikinės architektūros tendencijas. Visible Body Suite – žmogaus anatomija interaktyvioje 3D aplinkoje Visible Body Suite  – interaktyvių 3D mokymosi išteklių platforma, skirta žmogaus anatomijai, fiziologijai ir sveikatos mokslams studijuoti. Naudotojai gali tyrinėti žmogaus kūno sandarą, nagrinėti organus, organų sistemas ir jų tarpusavio ryšius, pasitelkdami trimačius anatominius modelius bei kitą vaizdinę mokomąją medžiagą. Toks mokymosi būdas leidžia geriau suvokti erdvinius anatomijos aspektus ir sudėtingų biologinių sistemų veikimą. Platforma naudinga studijuojant žmogaus anatomiją ir fiziologiją, rengiantis paskaitoms bei praktiniams užsiėmimams, taip pat savarankiškai gilinant sveikatos mokslų žinias. Prieiga: visų duomenų bazių turinys prieinamas iš asmeninio kompiuterio prisijungus prie VILNIUS TECH kompiuterių tinklo per VPN. Jungiantis prie VPN paslaugos, saugumui užtikrinti papildomai reikia naudoti dviejų faktorių autentifikaciją.
Plačiau